JAKARTA – Komunitas teknologi global dikejutkan oleh pengumuman darurat dari tim pengembang PHP pada 21 Oktober 2026. Pengembang bahasa pemrograman yang digunakan oleh sebagian besar situs web dunia itu merilis pembaruan keamanan mendesak untuk menutup dua celah kritis yang memiliki skor ancaman 9,2 dari 10. Kerentanan tersebut berpotensi membuka akses bagi peretas untuk mengambil alih server dari jarak jauh.
Masalah keamanan ini berasal dari dua celah yang terdaftar sebagai CVE-2026-109618 dan CVE-2026-109619. Keduanya berkaitan dengan gangguan pada pengelolaan memori di inti sistem PHP. Saat server mengalami kehabisan memori atau kesalahan fatal, mekanisme internal PHP dapat mengalami kegagalan dalam membersihkan data yang tersimpan. Dalam kondisi tersebut, pelaku serangan dapat memanfaatkan permintaan web yang telah dimodifikasi untuk mengeksploitasi sistem.
Dampaknya dinilai sangat serius. Melalui eksploitasi celah tersebut, peretas disebut dapat memperoleh kendali penuh atas server tanpa harus melewati proses autentikasi. Dengan kata lain, akses dapat diperoleh tanpa kata sandi maupun login, sehingga risiko kompromi terhadap data dan layanan menjadi jauh lebih tinggi.
Ancaman ini semakin mengkhawatirkan karena kerentanan tersebut diduga telah ada selama bertahun-tahun sejak era PHP 5. Berbagai jenis layanan digital berpotensi terdampak, mulai dari blog pribadi, platform perdagangan elektronik, hingga portal pemerintahan yang menggunakan konfigurasi umum seperti Apache dan Nginx (dibaca: Enjin-Ex).
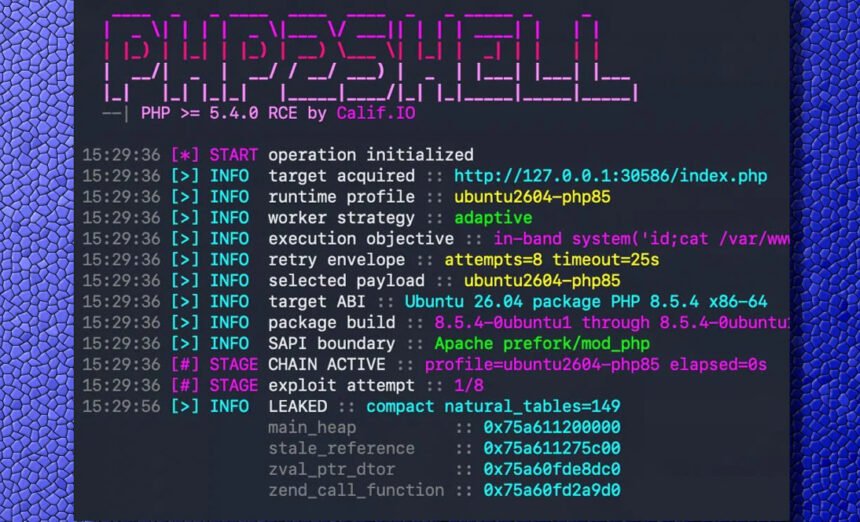
Situasi diperparah setelah beredarnya video demonstrasi eksploitasi sebelum pembaruan resmi tersedia secara luas. Kebocoran tersebut membuka peluang bagi kelompok peretas untuk mengembangkan serangan otomatis yang menargetkan server rentan di berbagai belahan dunia.
Sebagai langkah mitigasi, tim PHP telah menyediakan pembaruan keamanan pada versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Administrator server dan pengelola layanan berbasis PHP diimbau segera melakukan pembaruan guna mengurangi risiko penyusupan dan pengambilalihan sistem.