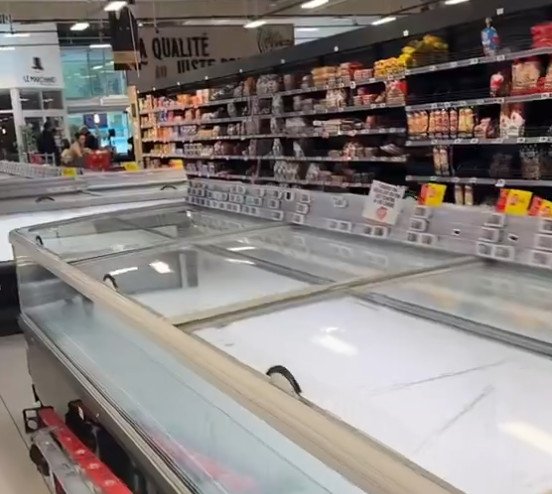
Sebuah serangan siber (cyberattack) berskala masif dan belum pernah terjadi sebelumnya mengguncang sektor ritel pangan di Prancis dan kawasan Eropa. Kelompok peretas (hacker) berhasil membobol sistem pengelolaan pendingin jarak jauh yang mengontrol ratusan supermarket, memicu lonjakan suhu kulkas secara ekstrem hingga 50 derajat Celsius dalam semalam.
Kantor Kejaksaan Prancis mengonfirmasi bahwa peretasan ini menyasar jaringan kulkas pintar terhubung (IoT-connected) di berbagai grup peritel raksasa.
Dampak dari melonjaknya suhu pendingin tersebut menyebabkan kehancuran stok bahan makanan bernilai fantastis akibat pembusukan massal, hingga memicu insiden kebakaran di beberapa lokasi akibat beban panas berlebih.
“Para pelaku menyerang sistem kulkas yang terhubung jaringan di sejumlah peritel makanan besar di seluruh Prancis. Kerusakan yang dilaporkan mencakup kerugian bahan pangan yang rusak hingga kebakaran,” bunyi pernyataan resmi Kantor Kejaksaan Prancis, dikutip dari The Guardian.
Modus Pencairan Paksa dan Celah Software Lama
Berdasarkan investigasi awal saluran TV BFM dan Badan Keamanan Siber Nasional Prancis (ANSSI), para peretas mengeksploitasi kerentanan pada perangkat lunak (firmware) sistem pengelola pendingin buatan produsen asal Denmark, Danfoss—khususnya model AK-SM800 dan AK-SC355.
Peretas melancarkan perintah jarak jauh untuk mengaktifkan fitur pencairan paksa (forced defrost) secara bersamaan pada ribuan unit pendingin.
Pihak Danfoss membenarkan adanya insiden tersebut dan menyebut bahwa perangkat yang berhasil ditembus oleh peretas umumnya masih menjalankan firmware versi lama yang belum diperbarui oleh pihak pengelola ritel.
Ratusan Gerai Raksasa Ritel Jadi Korban
Peretasan sistemik ini melumpuhkan operasional rantai pasok makanan di ratusan titik gerai terkemuka:
-
Intermarché & Netto: Sedikitnya 300 gerai terdampak langsung.
-
Coopérative U: Lebih dari 100 unit supermarket mengalami kerusakan sistem pendingin.
-
Carrefour: Sebanyak 80 gerai melaporkan kegagalan sistem pendingin.
-
Monoprix & E.Leclerc: Sekitar 5 persen gerai Monoprix serta puluhan toko jaringan E.Leclerc turut dihantam serangan serupa.
“Menargetkan peralatan yang sangat vital untuk menjaga kesegaran produk dan menjamin pasokan pangan masyarakat merupakan tindakan kejahatan yang sangat serius dan belum pernah terjadi sebelumnya,” tegas CEO Coopérative U, Dominique Schelcher.
Efek Domino Merembet ke Belanda dan Belgia
Eskalasi serangan siber ini diduga mulai meluas ke luar perbatasan Prancis. Jaringan supermarket terbesar asal Belanda, Albert Heijn (di bawah naungan Ahold Delhaize), terpaksa mematikan sebagian sistem komputernya guna memagari akses peretas.
Akibat tindakan pencegahan tersebut, aplikasi belanja online, sistem pengiriman barang, hingga label harga elektronik di sejumlah toko Albert Heijn di Belanda dan Belgia mengalami gangguan drastis.
Menanggapi krisis keamanan pangan digital ini, Perdana Menteri Prancis Sébastien Lecornu menginstruksikan ANSSI untuk memimpin investigasi penuh dan berkoordinasi erat dengan otoritas kejahatan siber Uni Eropa untuk melacak asal-usul peretas serta mengamankan infrastruktur vital nasional.